2026 年 10 月 21 日,PHP 官方发布紧急安全更新,修复 CVE-2026-109618、CVE-2026-109619 两项严重安全漏洞,涉及未经身份验证的远程代码执行风险。
由于 PHP 7.2 官方停止维护,官网没有更新相关修复补丁;这里我们使用宝塔提供 PHP 7.2.35 修复版本。
适用环境
本文适用于通过宝塔 Linux 面板管理、当前运行 PHP 7.2 的服务器。安装本次 PHP 修复补丁无需先升级宝塔面板。
升级前准备
- 升级前,创建服务器镜像或备份网站、数据库及相关 PHP 配置。
- 升级会重启对应 PHP 服务,站点会短暂不可用,建议在业务低峰期操作。
- 如果已开启系统加固,且页面提示加固规则阻止升级,请按提示临时关闭相关防护,完成后恢复。
升级至 7.2.35 宝塔修复版
登录宝塔 Linux 面板,进入左侧菜单「终端」,执行以下命令:
shell
curl -fL -o php7_cve.sh https://download.bt.cn/install/php7_cve.sh && bash php7_cve.sh install 72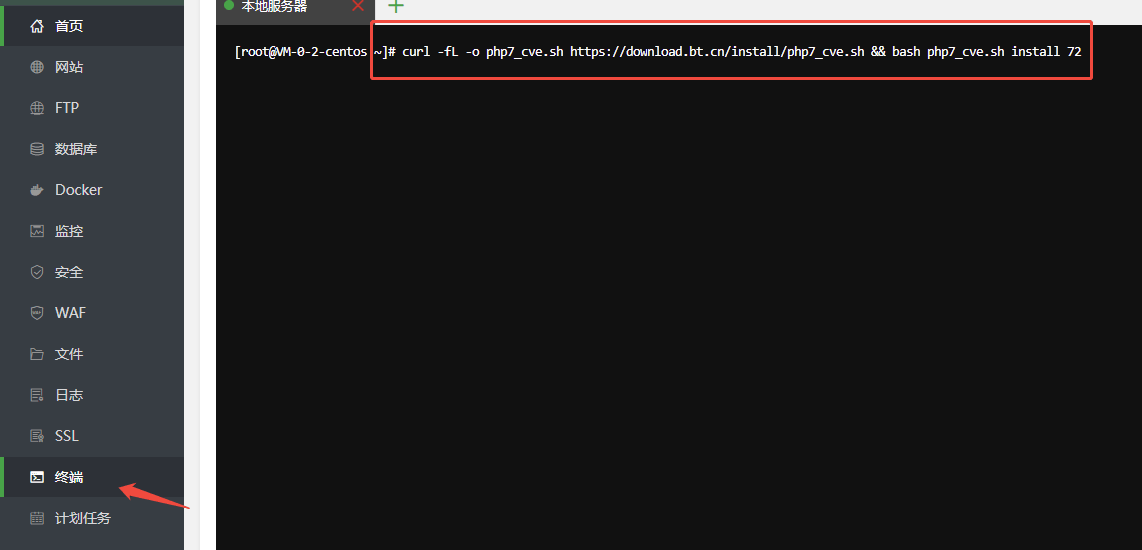
确认安装结果与版本
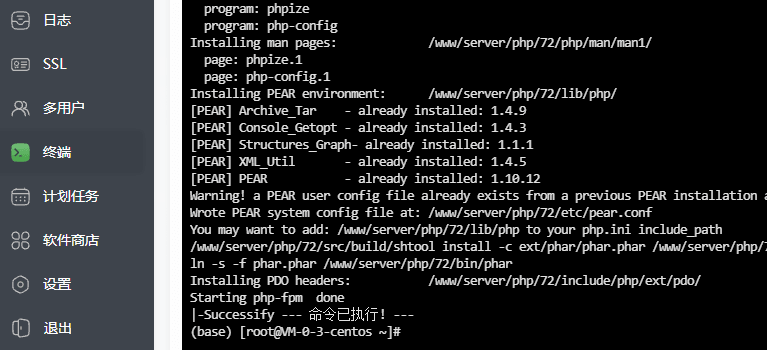
看到相关输出表示php版本已经升级成功。
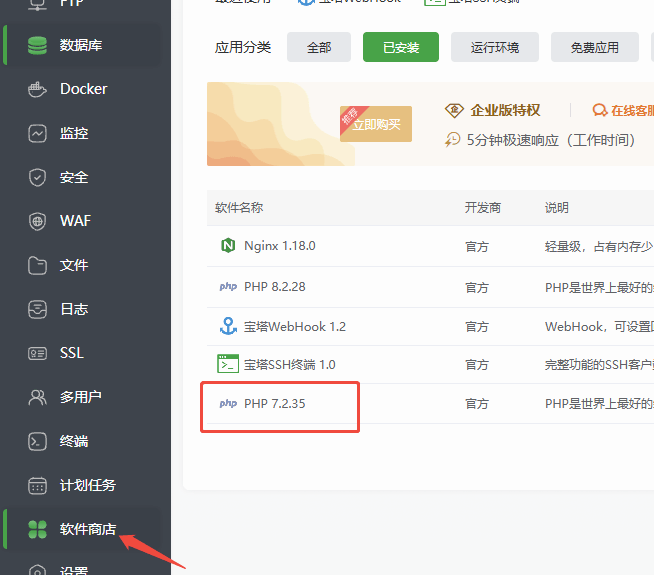
进入「软件商店 → 已安装」,确认 PHP 7.2 对应的软件版本显示为 PHP 7.2.35。
检查 PHP 扩展
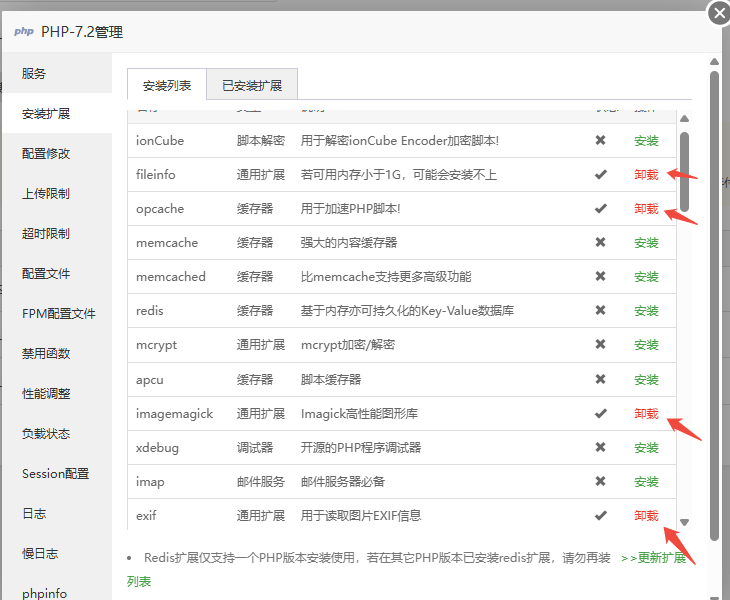
进入「软件商店 → PHP 7.2 → 设置 → 安装扩展」,核对业务依赖的扩展是否正常加载: fileinfo、opcache、imagemagick、exif
部分环境的扩展可能需要重新安装,请按实际依赖补齐,并检查其他业务扩展。
完成业务验证
- 更新完成后,确认对应 PHP 服务已重启;如更新过程没有重启服务,请手动重启,使所有工作进程使用修复后的版本。
- 验证页面访问、后台登录、文件上传、数据库连接等核心功能。
- 对于证件照相关业务,重点验证照片上传、图片处理、接口调用及订单处理流程。
- 留意 PHP 错误日志与 Web 服务日志,确认没有业务运行异常。
- 服务器安装了多个 PHP 分支时,请逐一核对仍在使用的版本。只更新其中一个 PHP 分支,不能覆盖其他分支运行的网站。
使用其它PHP版本的用户宝塔官方也提供了对应的升级和防护方法,可访问原文章查看。
原文地址:PHP 严重安全漏洞修复及防护方案